Viện Kiểm sát nhân dân thành phố Đồng Naihttps://vksdongnai.gov.vn/uploads/logo-vks_2_1.png
Thứ sáu - 20/11/2026 03:0170
Trong bối cảnh chuyển đổi số diễn ra mạnh mẽ, không gian mạng đã trở thành môi trường hoạt động thiết yếu của các cơ quan, tổ chức và cá nhân. Tuy nhiên, cùng với những tiện ích mà công nghệ mang lại, nguy cơ mất an ninh mạng, đánh cắp dữ liệu, chiếm quyền điều khiển hệ thống và tấn công bằng mã độc ngày càng phức tạp. Đặc biệt, sự phát triển nhanh chóng của trí tuệ nhân tạo (AI) đang làm thay đổi phương thức hoạt động của tội phạm mạng, khiến các cuộc tấn công có thể được tự động hóa, cá nhân hóa và khó nhận biết hơn. Vì vậy, chủ động nhận diện phương thức, thủ đoạn tấn công và triển khai biện pháp phòng ngừa là yêu cầu cấp thiết đối với mỗi cơ quan, đơn vị
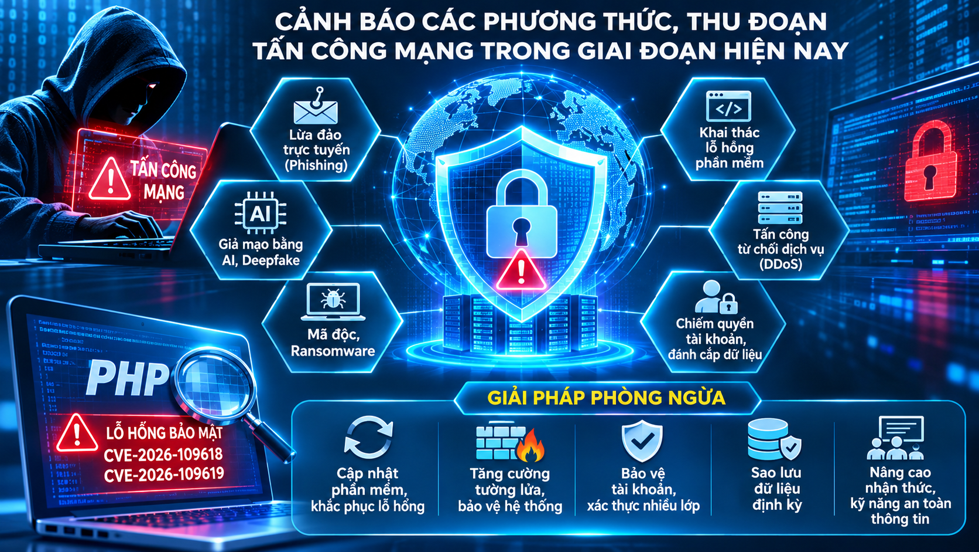
1. Xu hướng tấn công mạng trong giai đoạn hiện nay Nếu trước đây, việc tìm kiếm lỗ hổng và xây dựng phương thức tấn công thường đòi hỏi kiến thức chuyên sâu, thời gian nghiên cứu và kỹ năng lập trình, thì hiện nay AI có thể hỗ trợ nhiều công đoạn như phân tích mã nguồn, rà soát cấu hình, tổng hợp thông tin kỹ thuật và tự động hóa một số hoạt động dò quét. Công nghệ này đem lại lợi ích lớn cho chuyên gia bảo mật trong việc phát hiện, đánh giá và khắc phục điểm yếu; đồng thời cũng có thể bị các đối tượng xấu lợi dụng để tăng tốc độ, quy mô và mức độ tinh vi của hoạt động tấn công. Một vấn đề đáng quan tâm là số lượng lỗ hổng phần mềm được công bố và cập nhật liên tục. Các hệ thống sử dụng nền tảng web, hệ quản trị nội dung, thư viện lập trình, máy chủ và phần mềm đã cũ có thể trở thành mục tiêu nếu không được rà soát, cập nhật bản vá kịp thời. Ví dụ, đối với website sử dụng PHP, chỉ riêng việc nâng cấp phiên bản PHP chưa đủ để bảo đảm an toàn; đơn vị vận hành còn cần kiểm tra mã nguồn ứng dụng, thư viện phụ thuộc, cấu hình máy chủ, quyền truy cập và các thành phần mở rộng. 2. Những phương thức, thủ đoạn tấn công mạng phổ biến Thứ nhất, khai thác lỗ hổng bảo mật của phần mềm và hệ điều hành. Đối tượng sử dụng công cụ tự động để dò tìm máy chủ, website, thiết bị mạng có phiên bản phần mềm cũ, chưa cập nhật bản vá hoặc cấu hình thiếu an toàn. Khi phát hiện điểm yếu, chúng có thể tìm cách xâm nhập, thực thi mã trái phép, cài mã độc, chiếm quyền điều khiển hoặc đánh cắp dữ liệu. Thứ hai, lừa đảo trực tuyến (Phishing). Các đối tượng giả mạo email công vụ, thông báo của cơ quan nhà nước, ngân hàng hoặc nền tảng làm việc trực tuyến để dụ người dùng truy cập đường dẫn độc hại. Khi người dùng nhập tên đăng nhập, mật khẩu hoặc mã xác thực, thông tin có thể bị thu thập và sử dụng để chiếm quyền tài khoản. Với AI, nội dung giả mạo có thể được soạn thảo chuyên nghiệp, đúng ngữ cảnh và ít lỗi hơn trước. Thứ ba, giả mạo hình ảnh, giọng nói và video bằng công nghệ Deepfake. Đối tượng có thể tạo giọng nói, hình ảnh hoặc video giả mạo lãnh đạo, cán bộ quản lý, đồng nghiệp để yêu cầu cung cấp thông tin, gửi tài liệu hoặc thực hiện nhiệm vụ khẩn cấp. Người nhận có thể bị đánh lừa nếu chỉ dựa vào hình ảnh hoặc giọng nói mà không xác minh qua kênh liên lạc chính thức. Thứ tư, tấn công bằng mã độc và mã hóa dữ liệu tống tiền (Ransomware). Mã độc có thể được phát tán qua tệp đính kèm email, phần mềm không rõ nguồn gốc, thiết bị lưu trữ hoặc thông qua việc khai thác lỗ hổng. Sau khi xâm nhập, mã độc có thể đánh cắp dữ liệu, mã hóa tệp tin, làm gián đoạn hoạt động và đòi tiền chuộc. Một số hình thức còn kết hợp sao chép dữ liệu ra bên ngoài để đe dọa công khai thông tin. Thứ năm, chiếm quyền tài khoản và truy cập trái phép. Đối tượng lợi dụng mật khẩu yếu, mật khẩu bị lộ, việc sử dụng chung tài khoản hoặc thiếu xác thực nhiều lớp để truy cập email, hệ thống quản trị, máy chủ và nền tảng nội bộ. Khi sử dụng được tài khoản hợp lệ, hoạt động xâm nhập có thể khó phân biệt với thao tác thông thường của người dùng. Thứ sáu, tấn công từ chối dịch vụ (DDoS). Đối tượng huy động nhiều thiết bị hoặc nguồn truy cập gửi lượng yêu cầu lớn đến máy chủ, làm cạn kiệt tài nguyên và khiến website, cổng thông tin điện tử hoặc dịch vụ trực tuyến bị gián đoạn. Thứ bảy, tấn công thông qua bên thứ ba và chuỗi cung ứng phần mềm. Đối tượng không nhất thiết tấn công trực tiếp vào cơ quan mục tiêu mà có thể lợi dụng điểm yếu của phần mềm, thư viện lập trình, nhà cung cấp dịch vụ hoặc tài khoản bảo trì có quyền truy cập hệ thống. Khi thành phần trung gian bị xâm nhập, nguy cơ có thể lan sang các hệ thống liên quan. 3. Giải pháp phòng ngừa và bảo đảm an toàn thông tin Thứ nhất, thường xuyên rà soát và cập nhật hệ thống công nghệ thông tin. Cần lập danh mục máy chủ, máy trạm, website, phần mềm, hệ điều hành và dịch vụ đang vận hành; xác định phiên bản, thời hạn hỗ trợ và tình trạng bản vá. Việc cập nhật cần được thử nghiệm, lập kế hoạch và thực hiện theo quy trình nhằm hạn chế ảnh hưởng đến hoạt động của hệ thống. Đối với website sử dụng PHP, cần kiểm tra cả phiên bản PHP, mã nguồn ứng dụng, thư viện phụ thuộc và cấu hình máy chủ. Thứ hai, tăng cường bảo vệ máy chủ và hệ thống mạng. Thiết lập tường lửa, kiểm soát cổng kết nối, hạn chế truy cập quản trị từ bên ngoài, phân tách mạng theo chức năng và mức độ quan trọng. Không mở các dịch vụ không cần thiết ra Internet; chỉ cho phép kết nối phục vụ công việc và được phê duyệt. Đối với hệ thống nghiệp vụ quan trọng, phải tuân thủ nghiêm quy định về kết nối mạng chuyên dùng, mạng nội bộ và thiết bị lưu trữ. Thứ ba, bảo vệ tài khoản và dữ liệu. Sử dụng mật khẩu mạnh, không dùng chung mật khẩu giữa các hệ thống; bật xác thực nhiều lớp khi được hỗ trợ. Phân quyền theo nhiệm vụ, rà soát và thu hồi kịp thời quyền không còn cần thiết. Thực hiện sao lưu định kỳ, lưu bản sao dự phòng tách biệt với hệ thống chính và kiểm tra khả năng khôi phục dữ liệu. Thứ tư, triển khai giám sát và phát hiện sớm dấu hiệu bất thường. Theo dõi nhật ký truy cập máy chủ, website, thiết bị mạng và tài khoản quản trị. Chú ý các dấu hiệu như đăng nhập bất thường, xuất hiện tài khoản lạ, lưu lượng truy cập tăng đột biến, tệp tin bị thay đổi không rõ nguyên nhân hoặc phát sinh tiến trình không được phép. Định kỳ rà soát cấu hình bảo mật, quét mã độc và đánh giá an toàn hệ thống. Thứ năm, xây dựng phương án ứng cứu sự cố. Mỗi đơn vị cần xác định đầu mối tiếp nhận thông tin, quy trình báo cáo và trách nhiệm xử lý. Khi phát hiện thiết bị có dấu hiệu nhiễm mã độc hoặc bị xâm nhập, cần cô lập theo quy trình kỹ thuật, bảo toàn nhật ký và bằng chứng điện tử, thông báo cho bộ phận chuyên trách và cơ quan có thẩm quyền. Không tự ý xóa dữ liệu hoặc cài đặt lại hệ thống khi chưa đánh giá và bảo toàn thông tin cần thiết. Thứ sáu, nâng cao nhận thức và kỹ năng phòng chống tấn công mạng. Không mở tệp đính kèm, truy cập đường dẫn hoặc quét mã QR không rõ nguồn gốc. Không cung cấp mật khẩu, mã OTP và thông tin tài khoản khi chưa xác minh. Đối với yêu cầu bất thường liên quan đến gửi dữ liệu, hồ sơ hoặc cấp quyền truy cập, cần kiểm tra lại qua kênh chính thức. Không đưa tài liệu nghiệp vụ, thông tin cá nhân hoặc tài liệu thuộc phạm vi bí mật nhà nước lên công cụ AI công cộng, nền tảng lưu trữ trực tuyến hoặc dịch vụ chưa được cơ quan có thẩm quyền cho phép. 4. Chủ động phòng ngừa – trách nhiệm của mỗi cơ quan, đơn vị và cá nhân Thực tiễn cho thấy, không có hệ thống công nghệ nào an toàn tuyệt đối nếu thiếu sự giám sát, cập nhật và quản lý phù hợp. Một lỗ hổng trong phần mềm, một tài khoản bị lộ hoặc một thao tác bất cẩn của người sử dụng đều có thể trở thành điểm khởi đầu cho sự cố an ninh mạng. Đối với ngành Kiểm sát nhân dân, yêu cầu bảo đảm an toàn thông tin có ý nghĩa đặc biệt quan trọng bởi các hệ thống công nghệ thông tin phục vụ hoạt động nghiệp vụ có liên quan đến dữ liệu án hình sự, thông tin cá nhân, tài liệu nghiệp vụ và những thông tin cần được bảo vệ theo quy định pháp luật. Vì vậy, bên cạnh đầu tư hạ tầng và ứng dụng công nghệ mới, mỗi đơn vị cần duy trì công tác kiểm tra, đánh giá an toàn hệ thống; thực hiện nghiêm quy định về bảo vệ bí mật nhà nước, an ninh mạng và an toàn thông tin. Bộ phận công nghệ thông tin cần chủ động theo dõi cảnh báo bảo mật từ nhà sản xuất, cơ quan chuyên trách và các nguồn tin cậy; đánh giá mức độ ảnh hưởng đối với hệ thống đang quản lý; phối hợp triển khai bản vá và biện pháp giảm thiểu phù hợp. Cán bộ, công chức cần nâng cao ý thức bảo vệ tài khoản, dữ liệu và thiết bị được giao sử dụng. Trong kỷ nguyên AI, tốc độ phát hiện lỗ hổng và triển khai tấn công có thể được rút ngắn đáng kể. Vì vậy, phòng ngừa phải đi trước một bước; phát hiện phải kịp thời; xử lý phải đúng quy trình và bảo vệ dữ liệu phải được đặt lên hàng đầu. Mỗi cán bộ, công chức chủ động trang bị kiến thức, kỹ năng số và chấp hành nghiêm quy định an toàn thông tin chính là góp phần xây dựng môi trường làm việc điện tử an toàn, tin cậy, phục vụ hiệu quả nhiệm vụ chính trị của ngành Kiểm sát nhân dân trong giai đoạn mới. Thông điệp khuyến nghị Không mở liên kết lạ – Không chia sẻ mật khẩu, mã OTP – Không tự ý cài phần mềm – Không đưa tài liệu nghiệp vụ lên công cụ AI công cộng – Báo cáo ngay khi phát hiện dấu hiệu bất thường.